Sicherheit beginnt, bevor ein Gerät den Standort verlässt.
Bei der Computerentsorgung ist entscheidend, was auf den Geräten gespeichert ist und wie der Übergang aus Ihrer Kontrolle organisiert wird. Hardware, Datenträger, Übergabe, Transport und Nachweise werden deshalb als zusammenhängender Sicherheitsprozess geplant.
 Sicherheitsprozess
Ein Gerät ist aus dem Betrieb – seine Daten sind es nicht automatisch.
Ausgemusterte PCs, Notebooks, Server und mobile Geräte können weiterhin sensible Informationen enthalten. Das gilt auch dann, wenn sie technisch defekt oder bereits aus dem Netzwerk entfernt sind.
Die zentrale Frage: Welche Datenträger verlassen den Verantwortungsbereich – und was soll mit ihnen geschehen?
Vier Sicherheitsfragen, bevor Hardware den Standort verlässt.
Gerätearten, Stückzahlen und Standorte bestimmen die organisatorische Vorbereitung.
HDD, SSD, NVMe, Bänder und integrierte Speicher passend einordnen.
Weiterverwendung, Ausbau, Löschung oder physische Vernichtung ausdrücklich festlegen.
Übergabe-, Zuordnungs- und Vernichtungsnachweise vorab definieren.
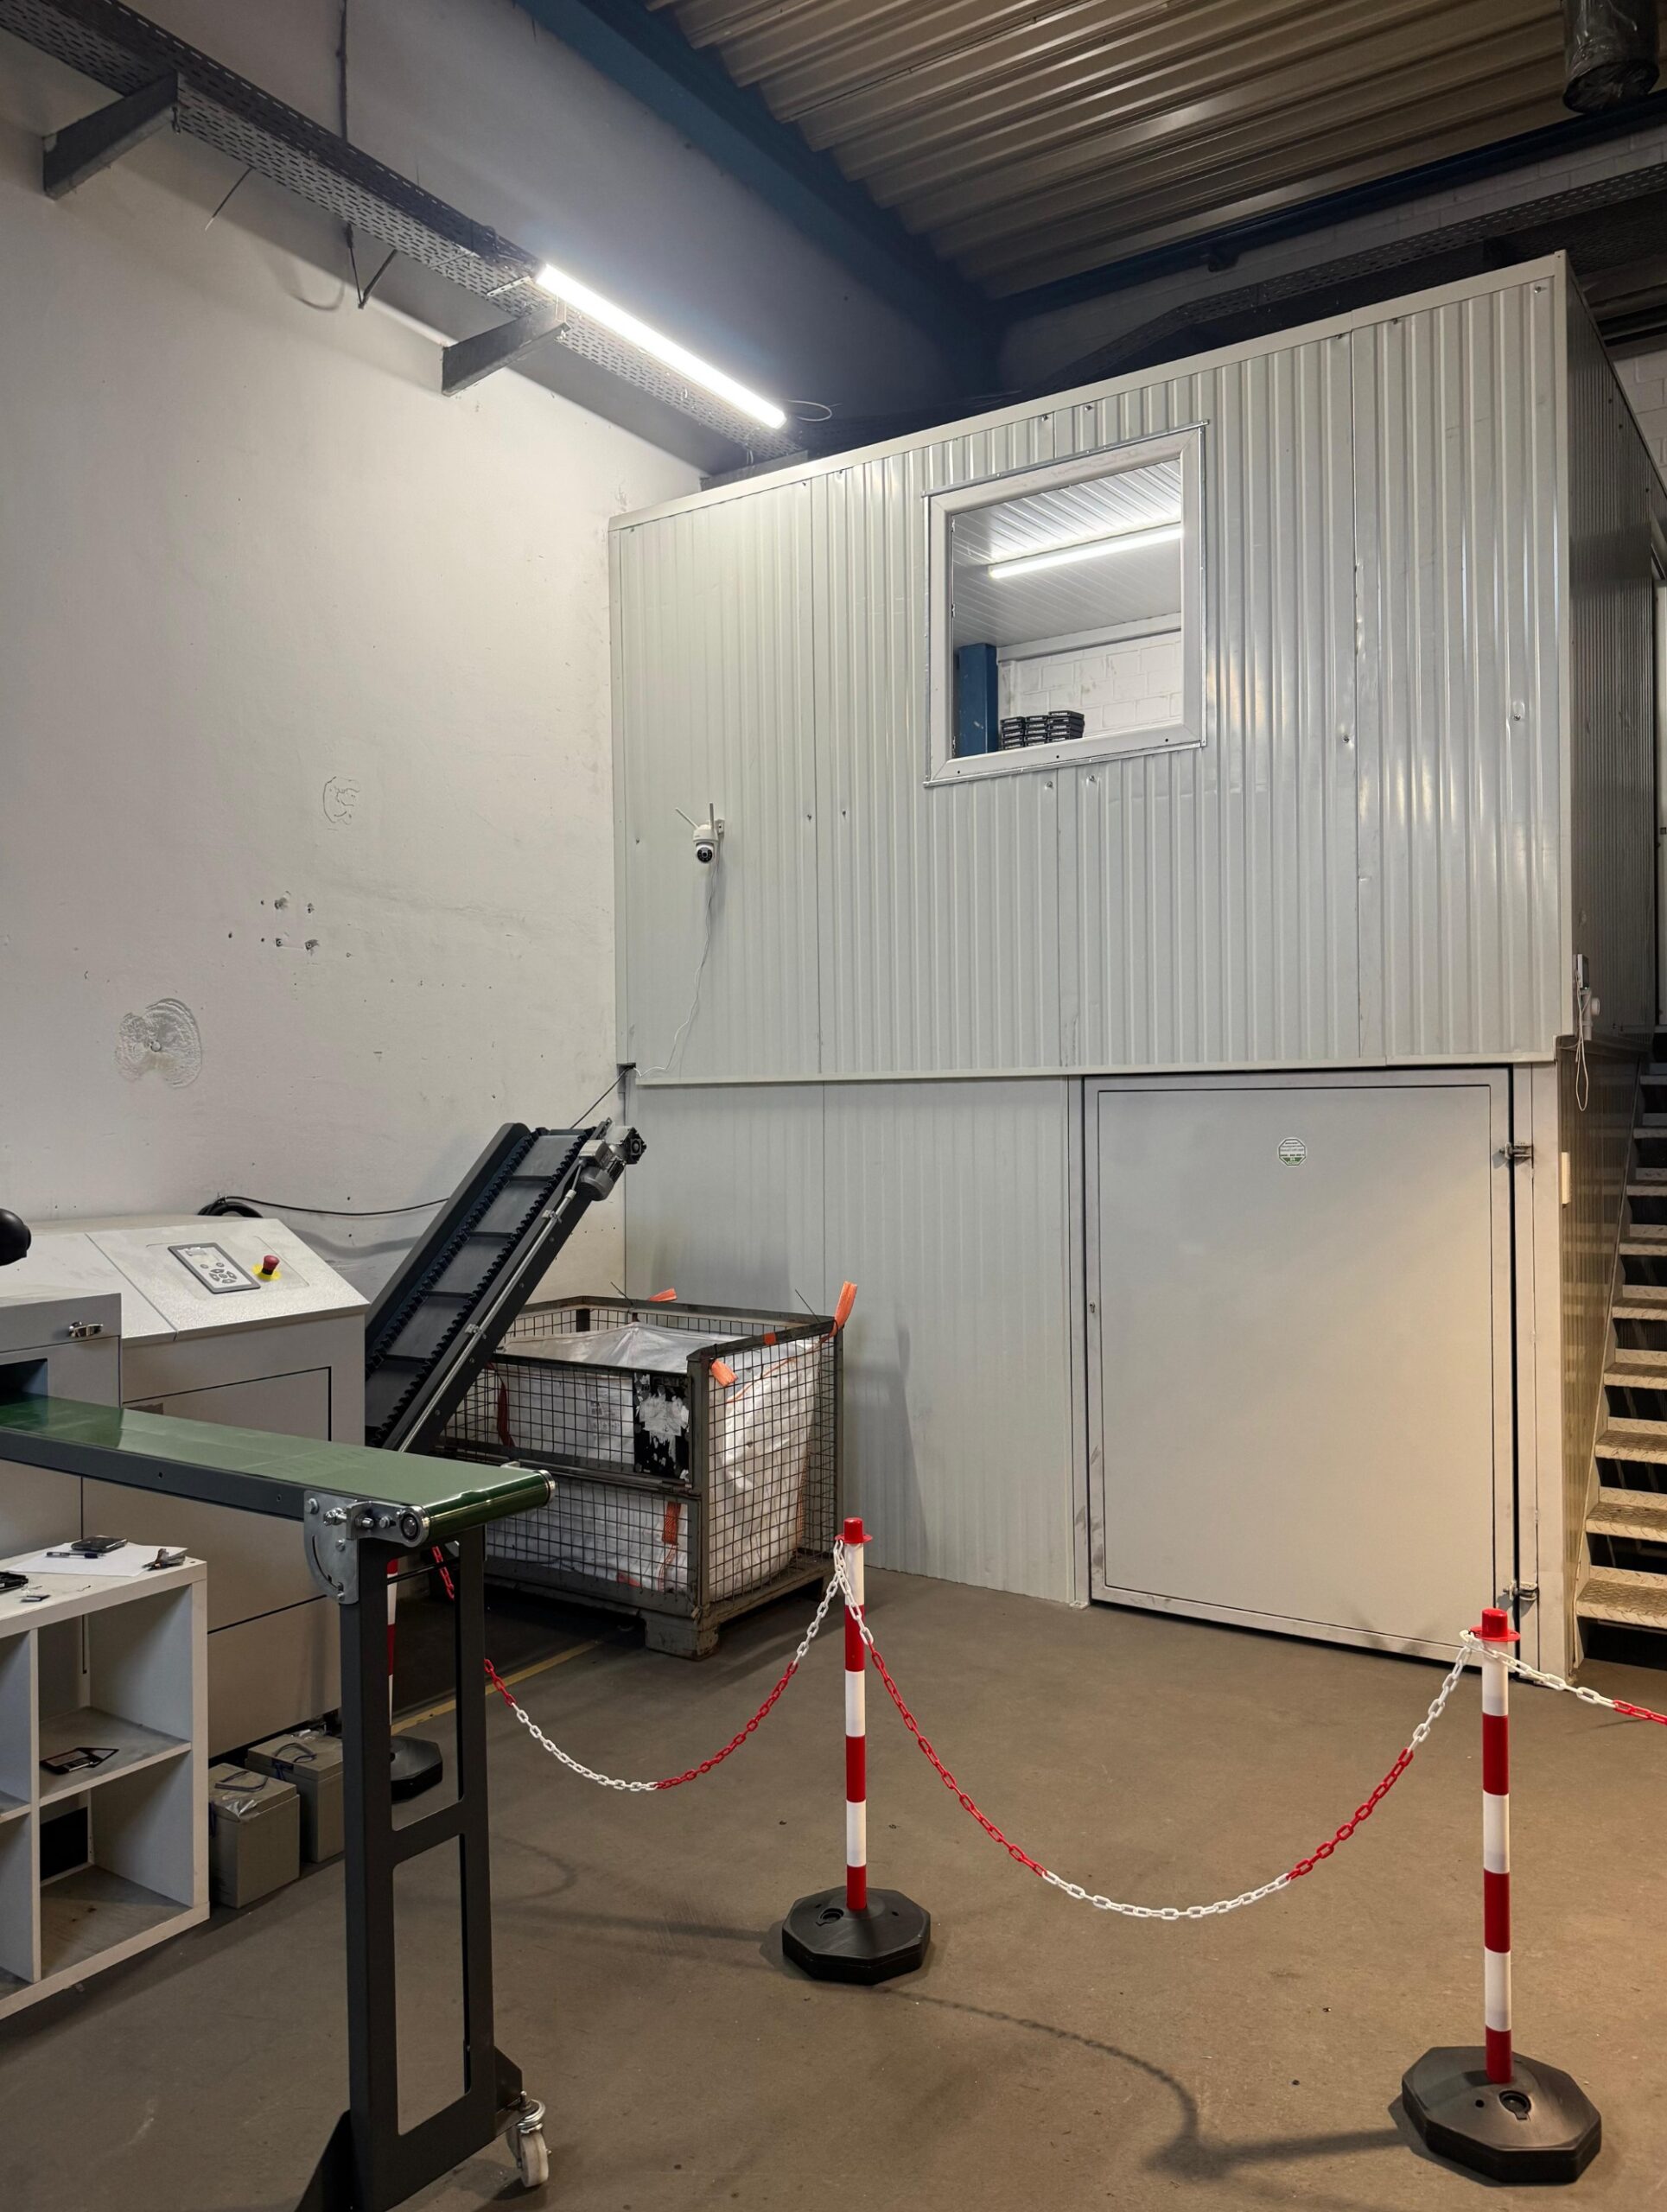
Datensicherheit endet nicht am Gerät.
Entscheidend ist die kontrollierte Kette von Übergabe, Transport und Behandlung bis zur nachvollziehbaren Dokumentation. Eine Abholung allein ist deshalb noch keine Datenträgervernichtung.
Unternehmenszertifikat und auftragsbezogener Nachweis sind zwei verschiedene Dinge.
ProCoReX verfügt über ein DEKRA-Unternehmenszertifikat nach ISO 21964-3 für den ausgewiesenen Geltungsbereich. Das Zertifikat nennt Schutzklasse 3 sowie die Materialklassen O, T, H und E mit den Sicherheitsstufen O-5, T-6, H-5 und E-5. Welche Sicherheitsstufe im konkreten Projekt eingesetzt wird, hängt vom Medium und vom vereinbarten Schutzbedarf ab.
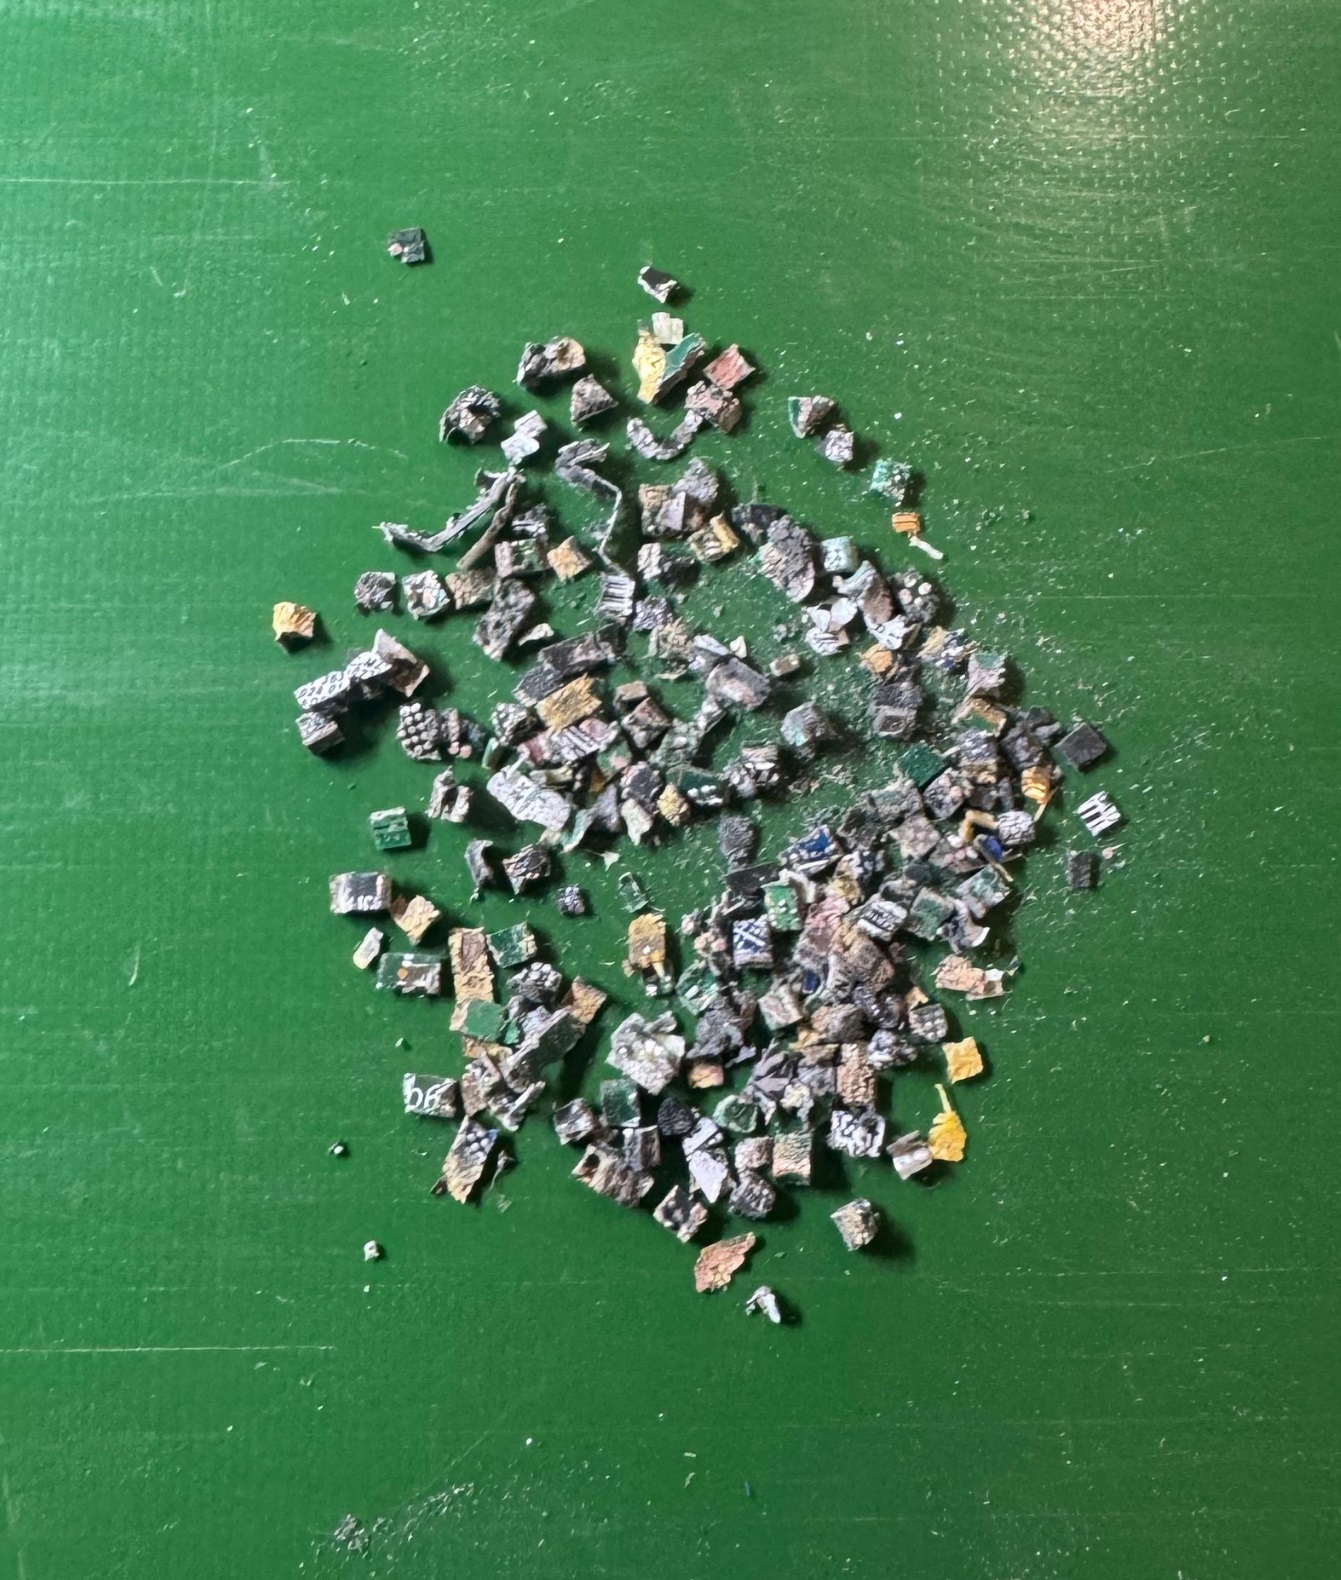
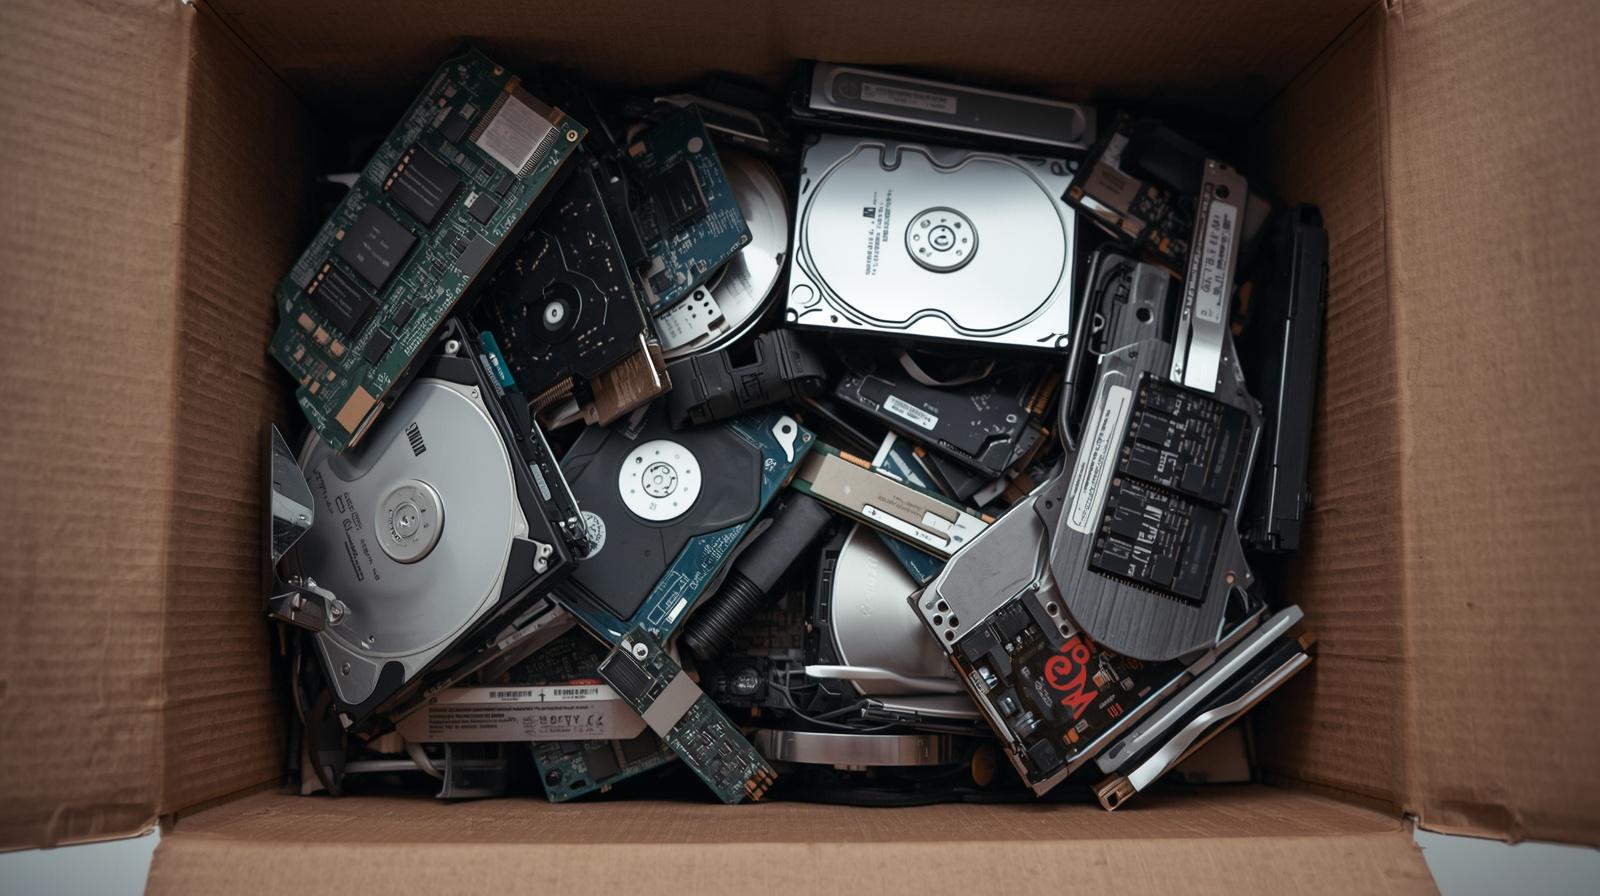
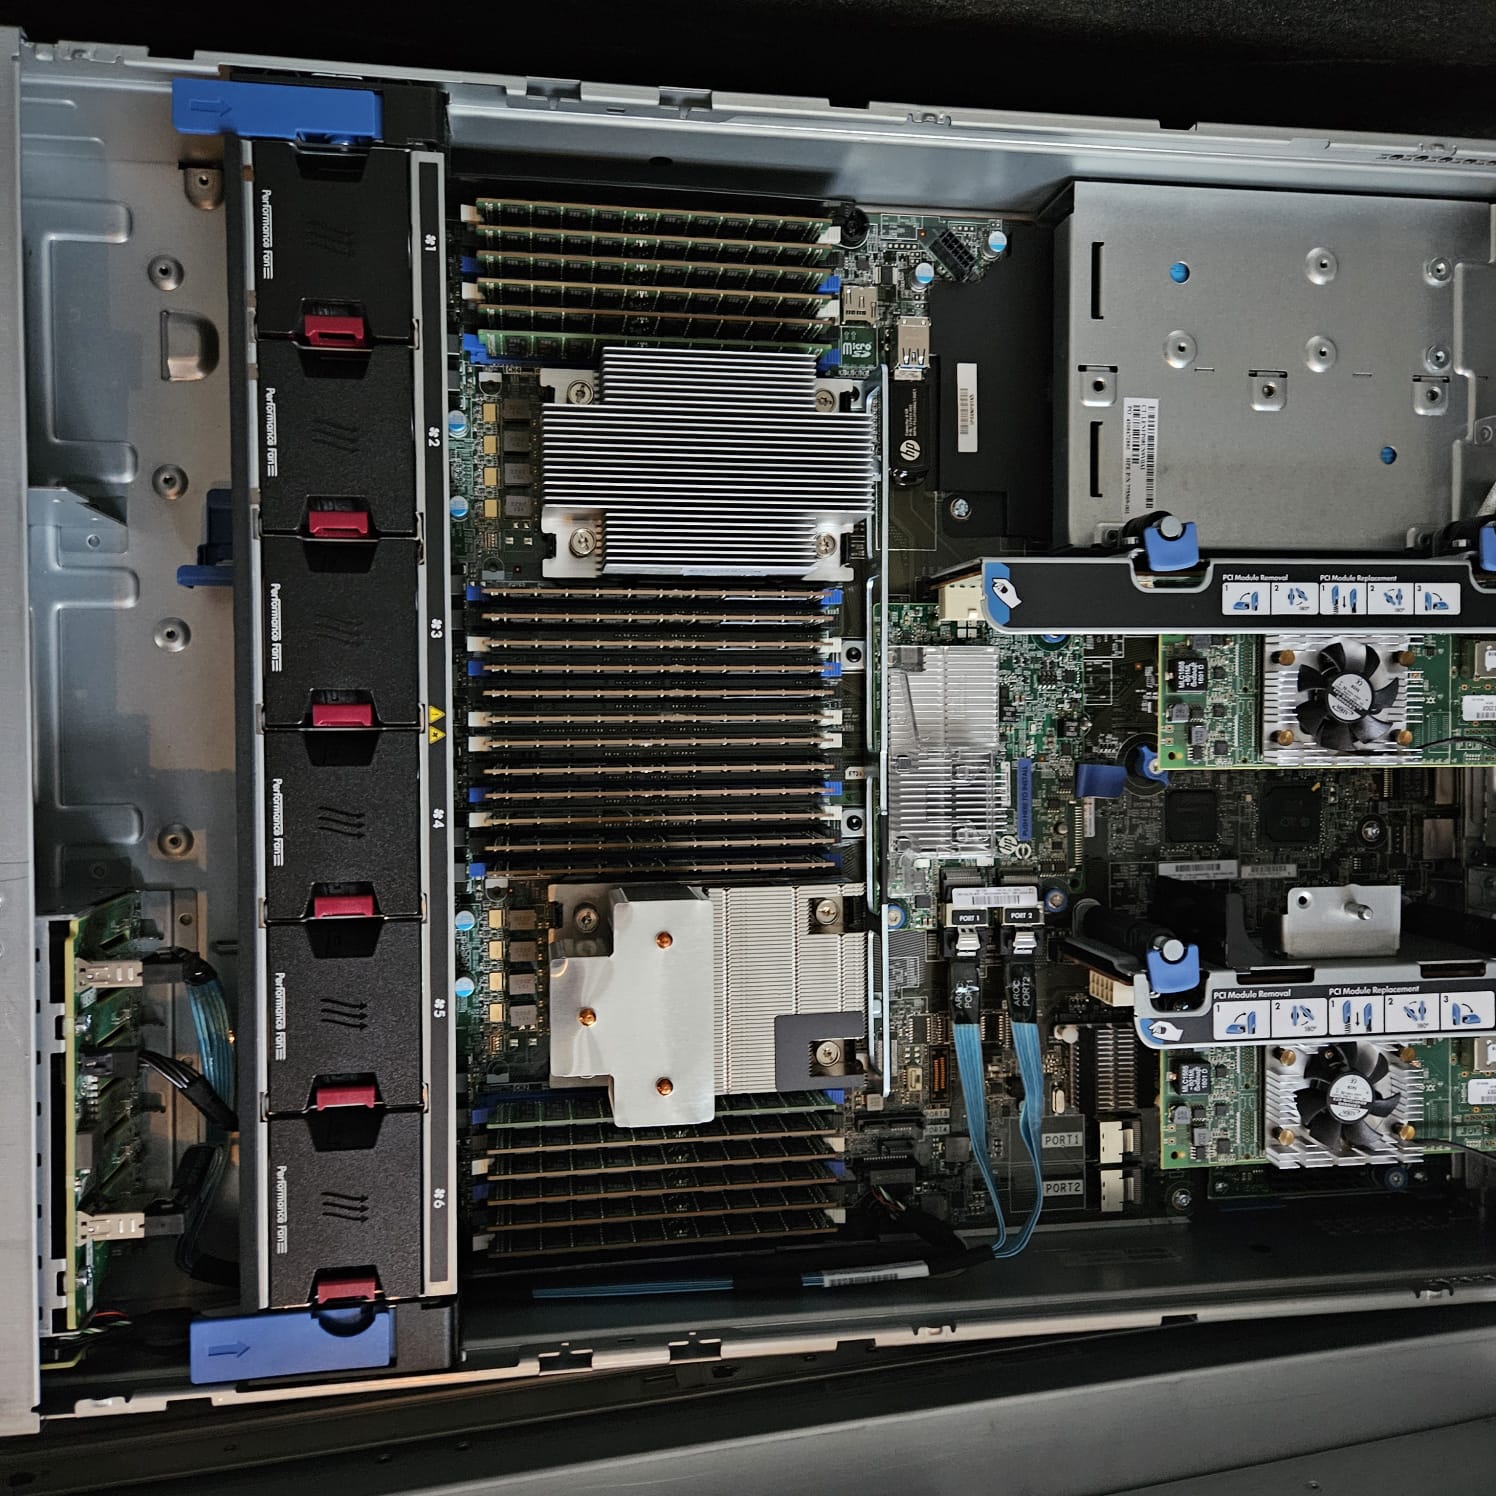
Welche Medien brauchen besondere Aufmerksamkeit?
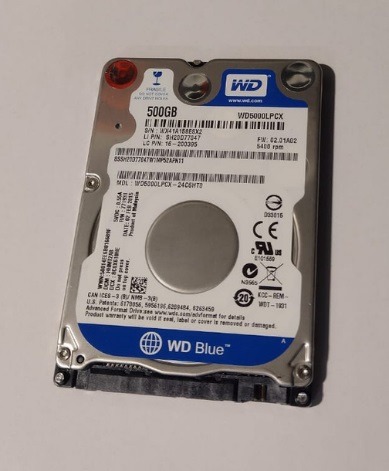
Klare Übergabe statt unklarem Abtransport.
Vor der Abholung sollten Ansprechpartner, Zugänge, Zeitfenster, Gerätebereiche und die Verantwortung für Datenträger feststehen. Zusätzliche organisatorische oder transportbezogene Maßnahmen können projektbezogen vereinbart werden.
Sicherheit braucht überprüfbare Standards.
Sicherheitsanforderungen für Ihren IT-Bestand festlegen.
Beschreiben Sie Gerätearten, Mengen, Standorte und gewünschte Datenträgerbehandlung. Daraus lassen sich die relevanten Sicherheits- und Dokumentationsschritte für das Projekt ableiten.