Datensicherheit beginnt beim Bestand
Bevor Geräte den bisherigen Standort verlassen, ist zu klären, welche Informationen sie speichern und wer sie freigegeben hat. Ohne diese Bewertung lässt sich kein passendes Verfahren festlegen.
Datensicherheit beginnt lange vor der eigentlichen Vernichtung: Entscheidend sind Schutzbedarf, gesicherte Übergabe, Datenträgertyp und belastbare Dokumentation.
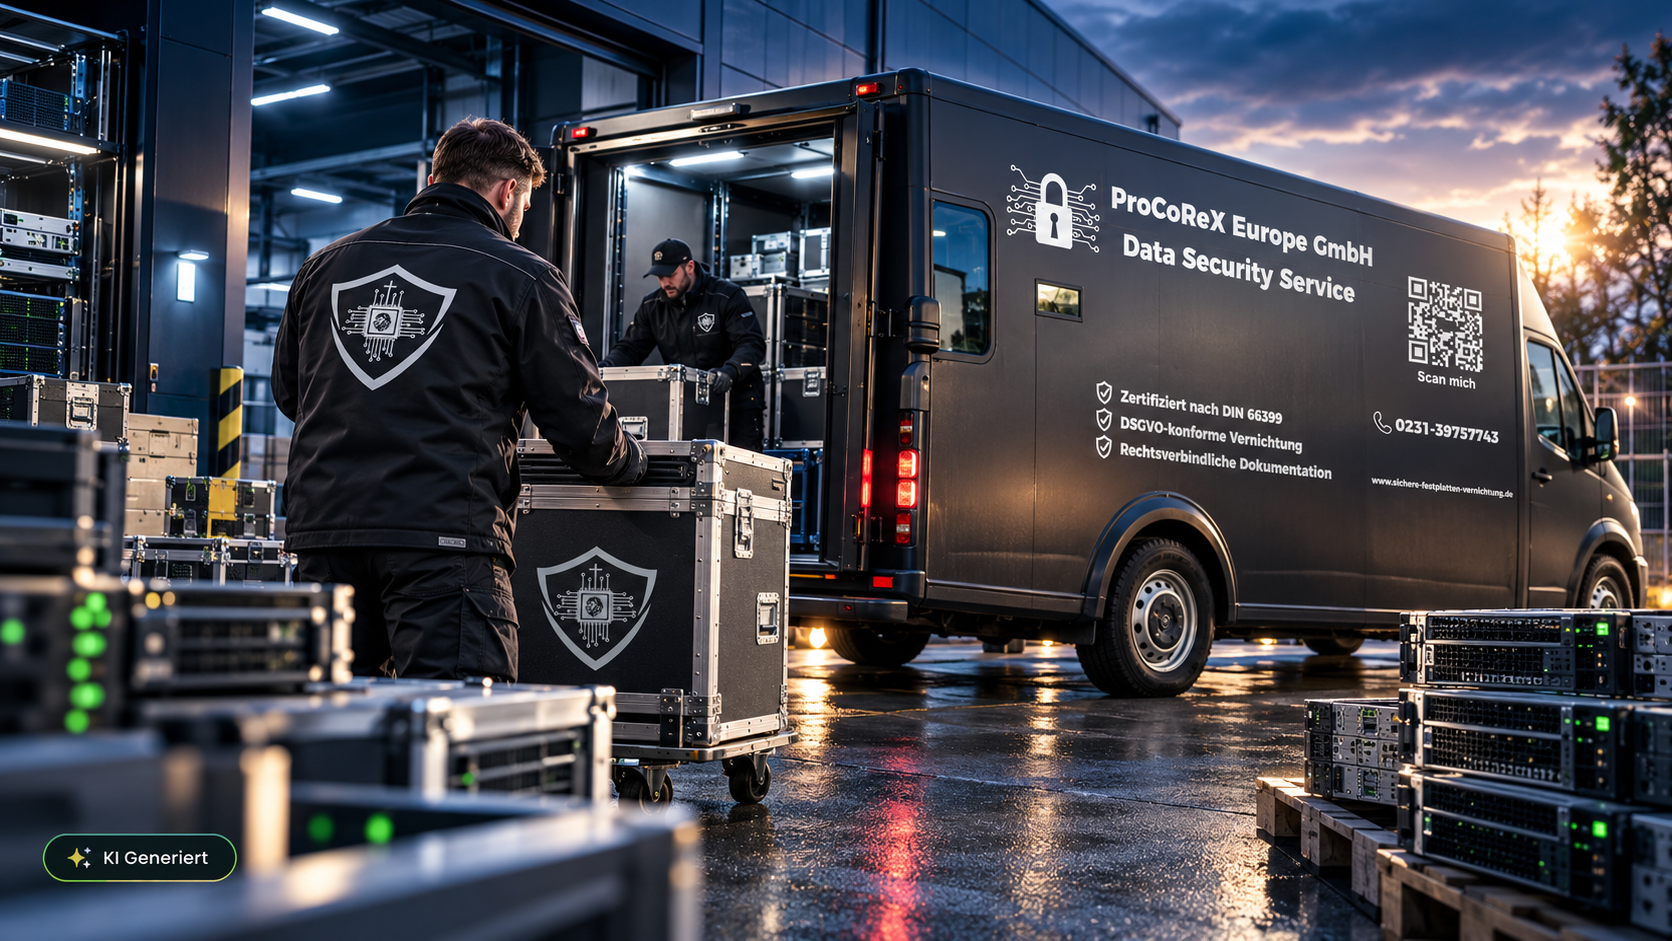 DATENSICHERHEIT
Bei der Außerbetriebnahme vertraulicher Geräte verbinden sich organisatorische Maßnahmen mit geeigneter Behandlung der vorhandenen Speichermedien.
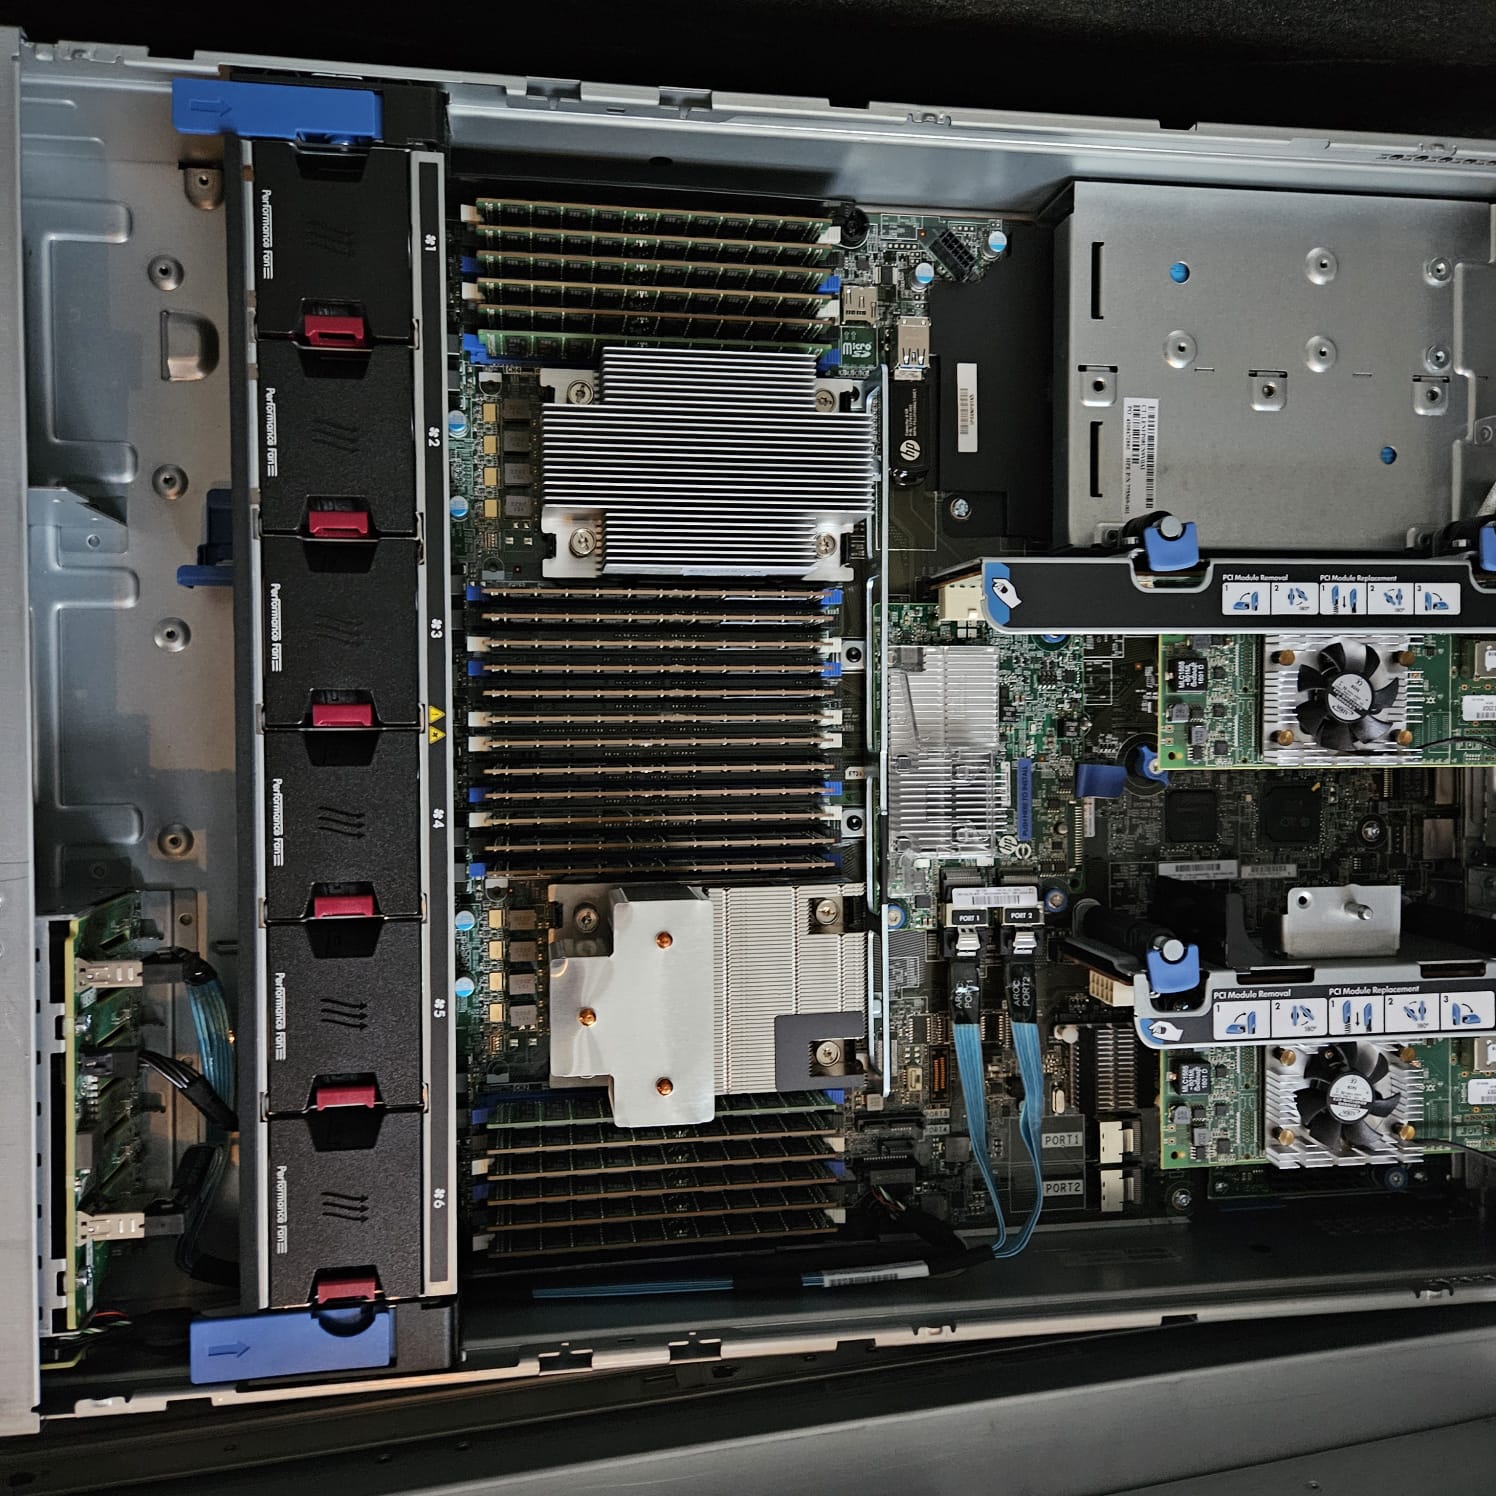
Individuelle Anforderungen erfassen und nachprüfbar einordnen.
Übergabe und Durchführung projektbezogen abstimmen.
Nachweisführung an das vereinbarte Verfahren anpassen.
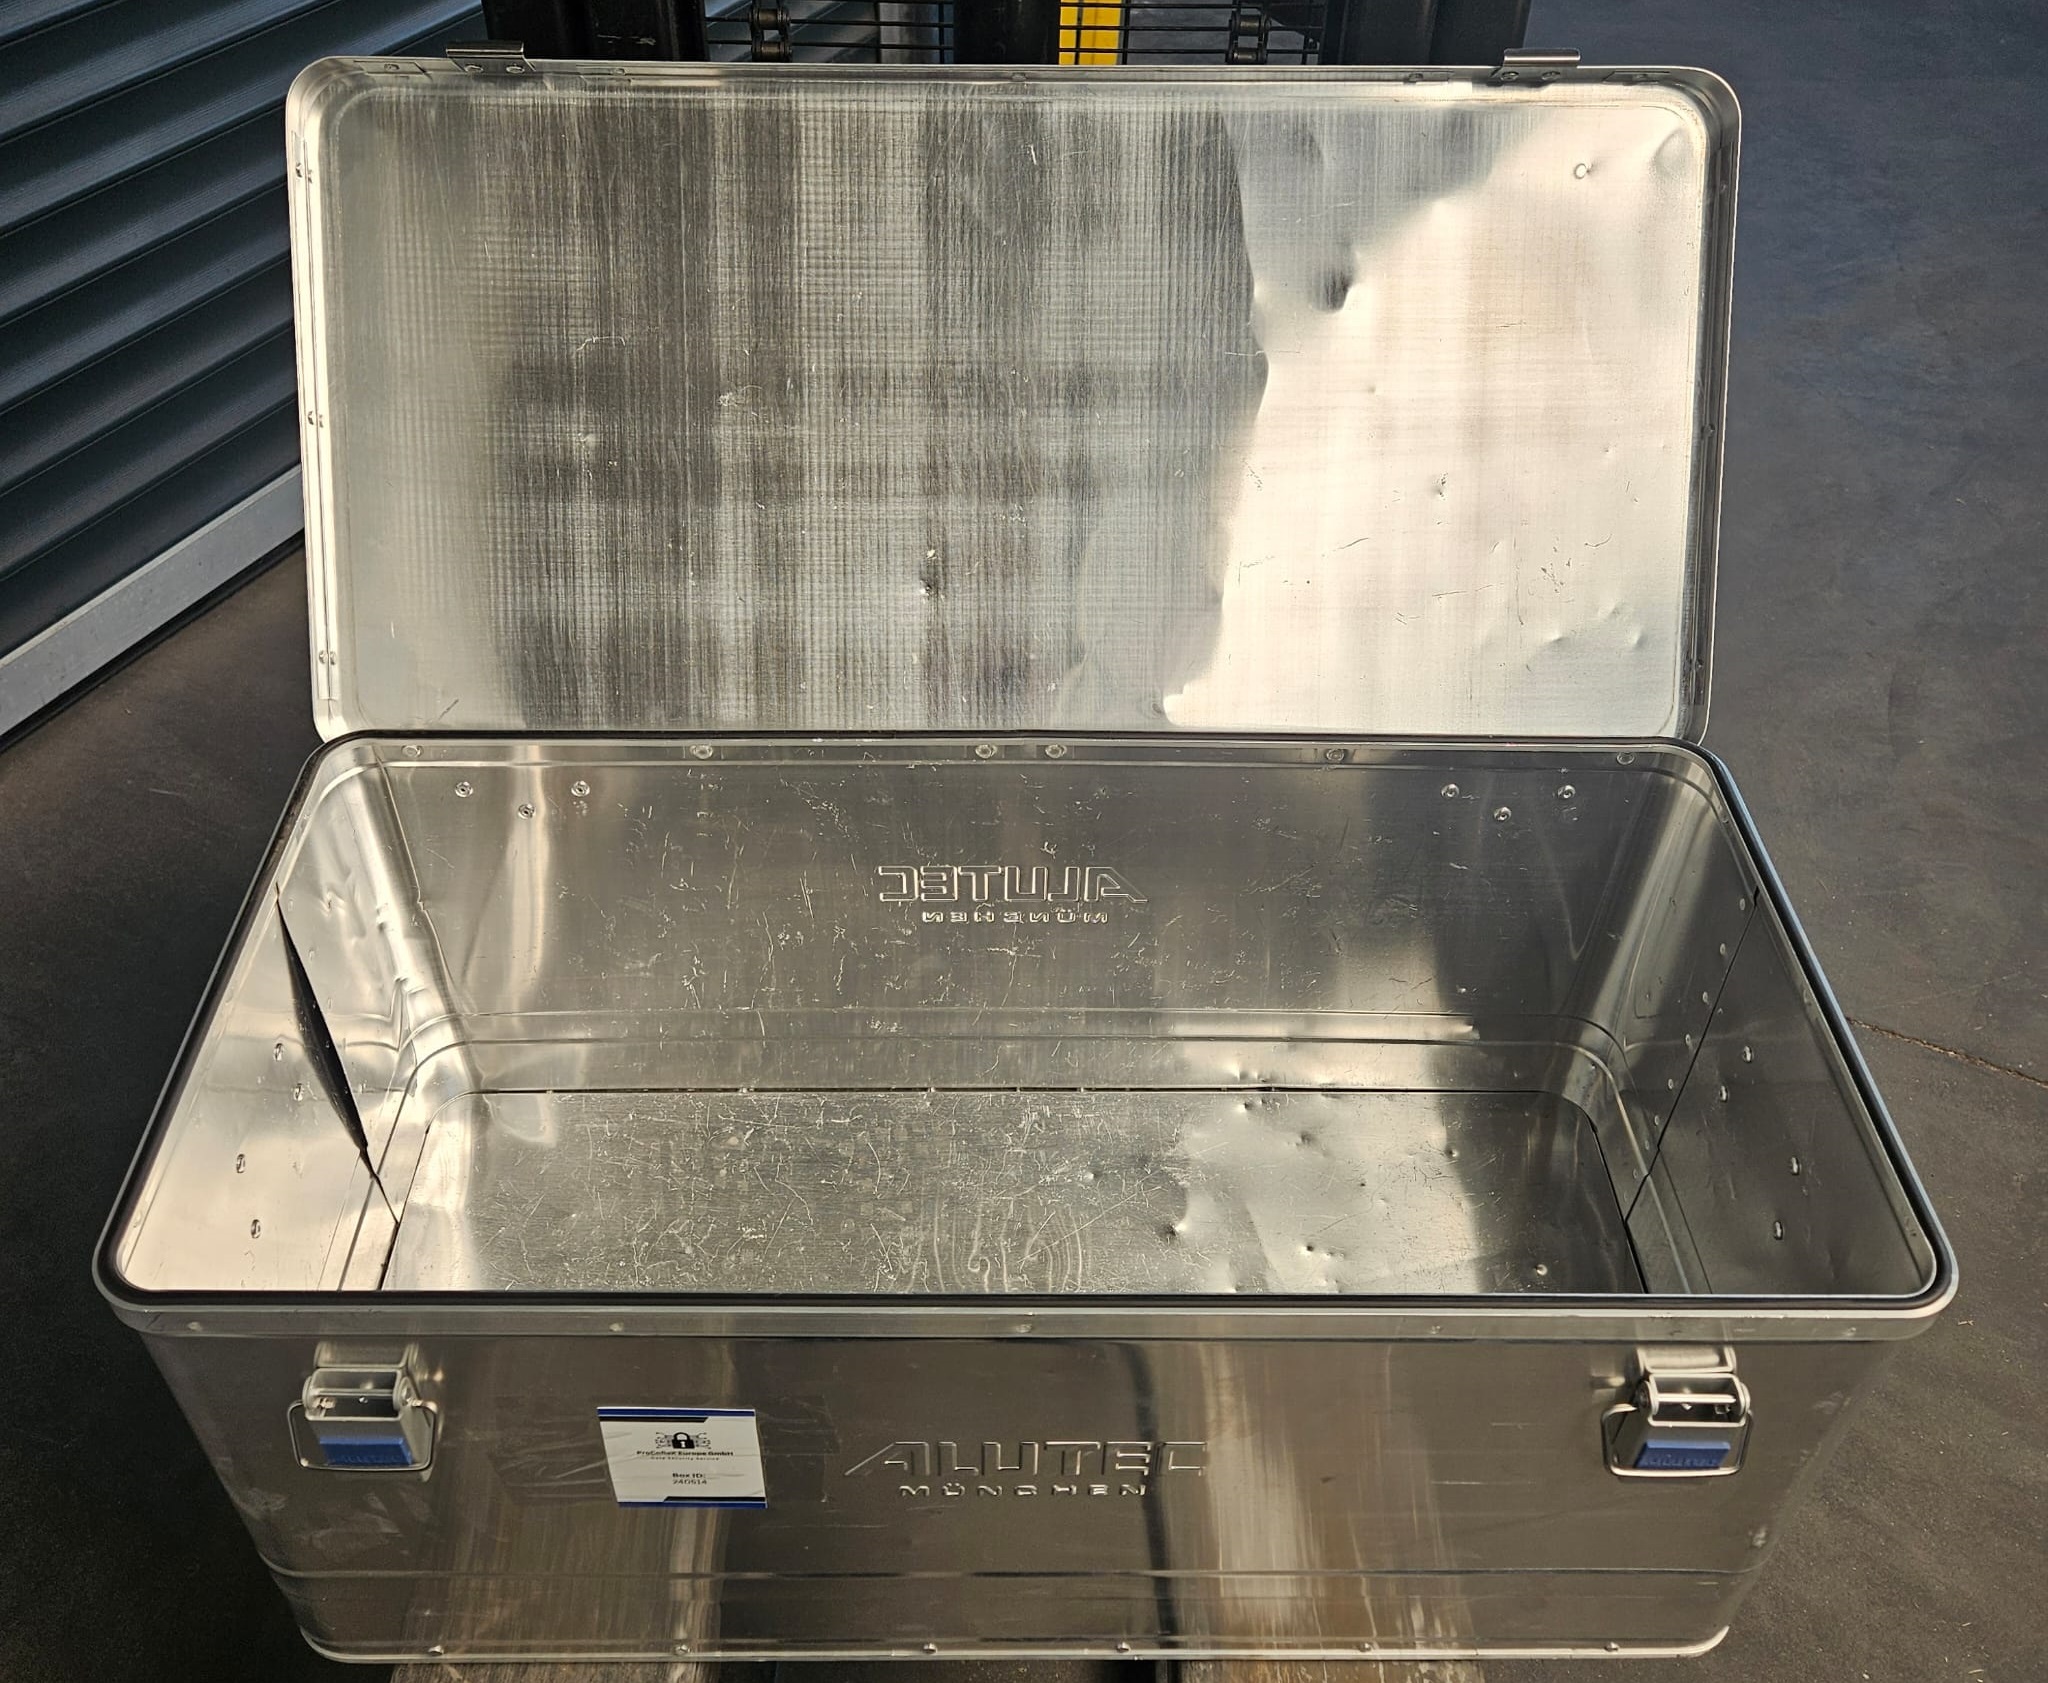
Abholung, gesicherte Verarbeitung und projektbezogene Dokumentation werden abhängig vom vereinbarten Leistungsumfang sinnvoll miteinander verbunden.
Bei der Außerbetriebnahme vertraulicher Geräte verbinden sich organisatorische Maßnahmen mit geeigneter Behandlung der vorhandenen Speichermedien.
Bevor Geräte den bisherigen Standort verlassen, ist zu klären, welche Informationen sie speichern und wer sie freigegeben hat. Ohne diese Bewertung lässt sich kein passendes Verfahren festlegen.
Verschlossene Behälter, definierte Ansprechpartner und nachvollziehbare Übergabepunkte helfen, unberechtigte Zugriffe zu vermeiden. Die organisatorische Sicherheitskette ergänzt die spätere Datenbehandlung.
Magnetische HDDs, elektronische SSDs sowie integrierte Flash-Speicher erfordern eine eigene technische Einordnung. Eine pauschale Behandlung sämtlicher Geräte ist daher nicht immer sinnvoll.
Je nach Schutzbedarf können unterschiedliche Verfahren geeignet sein. Die physische Vernichtung ist eine gesonderte Leistung und richtet sich nach Materialklasse und Sicherheitsanforderung gemäß ISO/IEC 21964.
Bestandslisten, Seriennummern und projektbezogene Nachweise können vereinbart werden. Ein Abholprotokoll ist nicht mit einem Vernichtungsnachweis oder der Unternehmenszertifizierung gleichzusetzen.
Bereits bei der Aussonderungsentscheidung und Bestandsaufnahme.
Nein. Datenbehandlung und Transport sind unterschiedliche Leistungsschritte.
Sie dient der Einordnung der physischen Datenträgervernichtung.
Die notwendige Erfassungstiefe richtet sich nach Auftrag und Medium.
Übergabe, Behandlung und Zuordnung sollten entsprechend dem tatsächlichen Projekt dokumentiert werden.
Datensicherheit beginnt lange vor der eigentlichen Vernichtung: Entscheidend sind Schutzbedarf, gesicherte Übergabe, Datenträgertyp und belastbare Dokumentation.