Datenschutz bei Telekommunikationssystemen
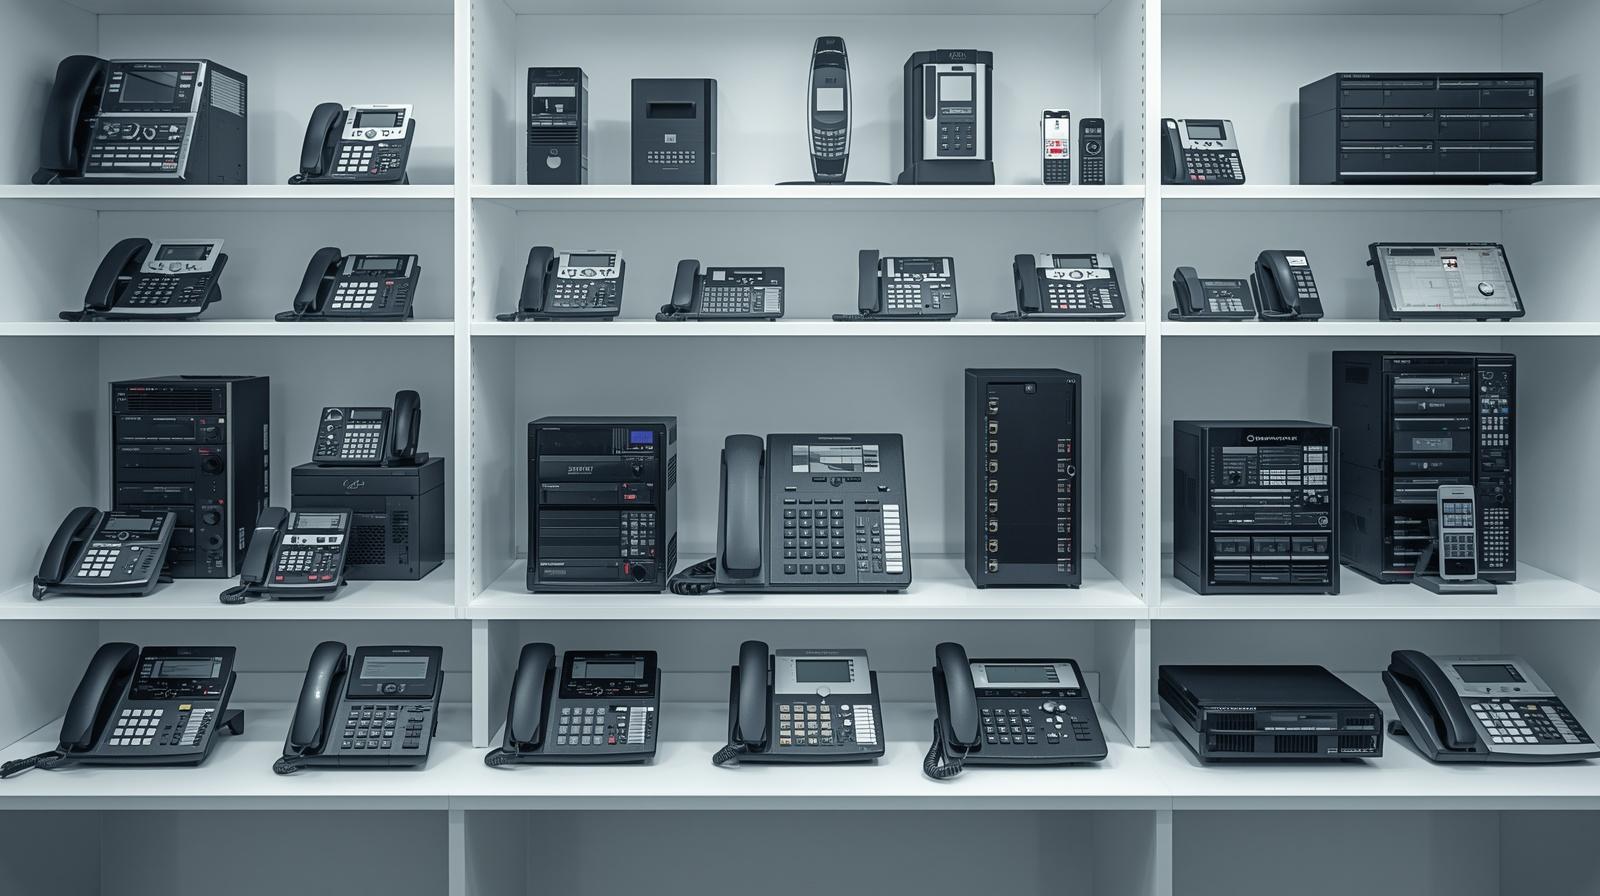
Kommunikationsgeräte können lokale Telefonbücher, Benutzerkonten, Anruf- und Systemprotokolle enthalten. Einige Komponenten speichern außerdem sicherheitsrelevante Konfigurationen oder Zertifikate.
Router, Firewalls, TK-Anlagen, IP-Telefone und Appliances können vertrauliche Einstellungen oder interne Speicher enthalten. Vor der Aussonderung werden Systemart und Datenrisiken geprüft.
 TELEKOMMUNIKATION & IT
Netzwerk- und Telekommunikationssysteme unterscheiden sich erheblich in ihren gespeicherten Einstellungen, Zugangsinformationen und technischen Komponenten.
Telefone, Router, TK-Anlagen, Firewalls und Appliances erfassen.
Zugangsinformationen, Verzeichnisse und lokale Speicher beachten.
Rückbau, Transport und Nachweise projektbezogen planen.
Telefonanlagen, Gateways und Kommunikationsserver können Ruflisten, Nutzerprofile oder Zugangsinformationen enthalten. Vor der Aussonderung sind verbaute Speicher sowie vereinbarte Lösch- oder Vernichtungsverfahren zu klären.
Netzwerk- und Telekommunikationssysteme unterscheiden sich erheblich in ihren gespeicherten Einstellungen, Zugangsinformationen und technischen Komponenten.
Kommunikationsgeräte können lokale Telefonbücher, Benutzerkonten, Anruf- und Systemprotokolle enthalten. Einige Komponenten speichern außerdem sicherheitsrelevante Konfigurationen oder Zertifikate.
Sicherheits- und Netzwerkgeräte benötigen vor der Abgabe eine technische Prüfung. Ein Gerät kann unabhängig von klassischen Laufwerken Konfigurationsdaten und interne Flash-Speicher besitzen.
Bei stationären und IP-basierten Telefonsystemen hängt die Datenlage vom Hersteller, Modell und Managementsystem ab. Die Aussonderung sollte in Abstimmung mit IT- und Telekommunikationsverantwortlichen erfolgen.
Infrastrukturkomponenten können in aktiven Netzwerken, gemieteten Einrichtungen oder unter Wartungsverträgen stehen. Daher sind Freigabe, Zugänglichkeit und technische Außerbetriebnahme vor einer physischen Abholung zu klären.
Je nach Gerät ist Löschen, Ausbau oder physische Vernichtung integrierter Datenträger zu prüfen. Übergabebelege und vereinbarte Auftragsnachweise dokumentieren den konkreten Prozess und ersetzen keine technische Sicherheitsbewertung.
Nicht zwangsläufig. Lokale Verzeichnisse und Konfigurationen können vorhanden sein.
Ja, beispielsweise Konfigurationen, Zertifikate oder Zugangsparameter.
Nein. Die Eignung hängt von Gerät, Speicherart und Schutzanforderung ab.
Das wird nach Geräteumfang, Rückbausituation und Verantwortlichkeiten geplant.
Übergabe und Datenbehandlung werden im vereinbarten Dokumentationsumfang erfasst.
Router, Firewalls, TK-Anlagen, IP-Telefone und Appliances können vertrauliche Einstellungen oder interne Speicher enthalten. Vor der Aussonderung werden Systemart und Datenrisiken geprüft.